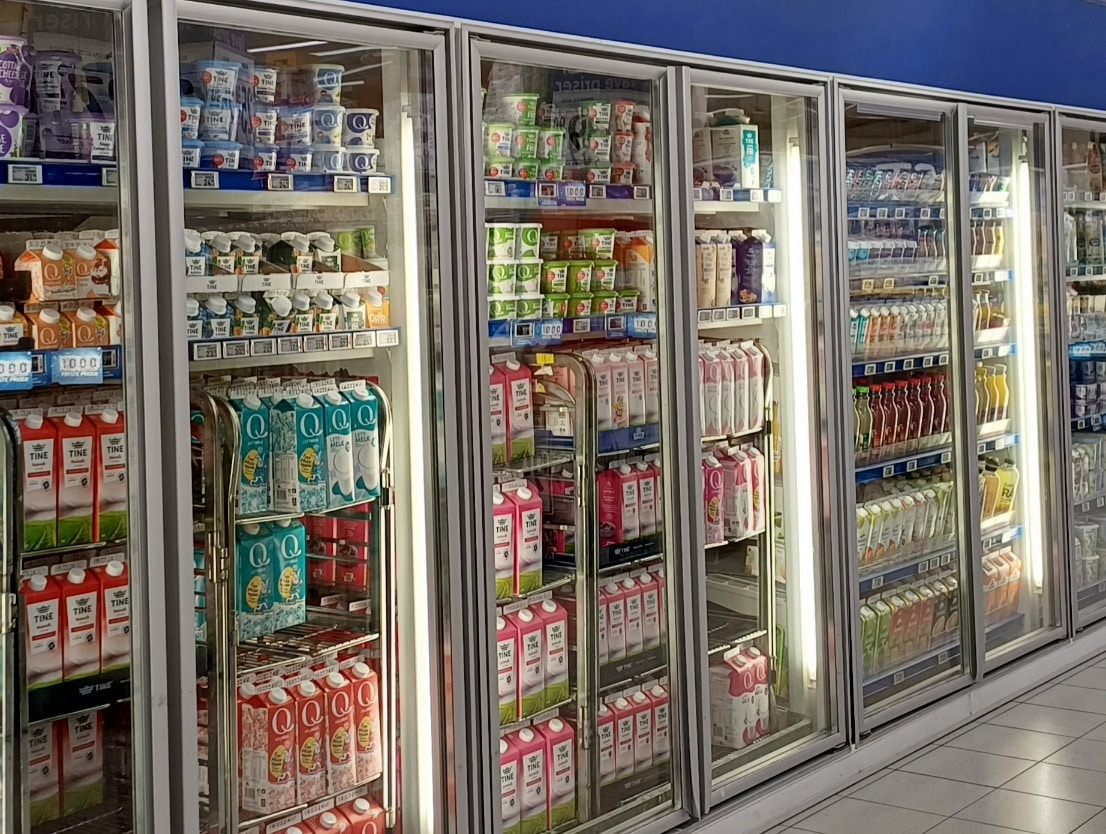
Cyberatak na zamrażarki w europejskich supermarketach pokazuje, jak poważne konsekwencje może mieć przejęcie kontroli nad urządzeniami podłączonymi do internetu. Po atakach we Francji i innych krajach europejskich norweskie władze ostrzegają, że podobny scenariusz może wydarzyć się również w Norwegii. Zagrożone są nie tylko systemy informatyczne, ale także bezpieczeństwo żywności, działalność sklepów i stabilność całego łańcucha dostaw.
Cyberataki na zamrażarki w Europie. Norwegia ostrzega przed zagrożeniem
Cyberprzestępcy coraz częściej atakują nie tylko komputery, serwery czy systemy bankowe, ale również urządzenia przemysłowe i sprzęt codziennego użytku podłączony do internetu. Jednym z przykładów są ostatnie ataki na sieci sklepów spożywczych w Europie, podczas których hakerzy uzyskali dostęp do systemów sterujących zamrażarkami.
Konsekwencje okazały się kosztowne. W wyniku nieautoryzowanej zmiany temperatury w urządzeniach chłodniczych znaczne ilości żywności nie nadawały się już do sprzedaży i musiały zostać wyrzucone. Norweski Urząd ds. Komunikacji Elektronicznej (Nkom) zwraca uwagę, że podobne incydenty mogą dotknąć również norweskie przedsiębiorstwa.
Przeczytaj również: Cyberataki w Norwegii. Czy zagrożone jest bezpieczeństwo żywności i wody pitnej?
Cyberatak na zamrażarki we Francji. Żywność trzeba było wyrzucić
W połowie października francuskie sieci handlowe padły ofiarą cyberataku. Hakerzy uzyskali dostęp do systemów sterujących zamrażarkami i znacząco podnieśli ustawioną temperaturę.
W rezultacie całe partie produktów spożywczych straciły odpowiednie warunki przechowywania. Sklepy musiały wyrzucić tony żywności, co oznaczało nie tylko straty finansowe, ale również poważne zakłócenia w codziennym funkcjonowaniu placówek.
W ostatnich dniach podobne ataki odnotowano także w sieciach handlowych i sklepach w innych krajach europejskich. Rozwój sytuacji pokazuje, że problem nie dotyczy już pojedynczych przedsiębiorstw, lecz może stanowić szersze zagrożenie dla sektora handlu i dystrybucji żywności.
Norwegia również może stać się celem cyberprzestępców
Norweski Urząd ds. Komunikacji Elektronicznej (Nkom) uważnie monitoruje sytuację w ramach prac związanych z unijnym rozporządzeniem Cyber Resilience Act, dotyczącym cyberbezpieczeństwa produktów cyfrowych.
Dyrektor departamentu Nkom, Espen Slette, podkreśla, że Norwegia nie powinna zakładać, iż podobne incydenty nie mogą wydarzyć się na jej terytorium.
Jak zaznacza, za bezpieczeństwo powinny odpowiadać wszystkie podmioty uczestniczące w łańcuchu dostaw – od producentów i importerów po norweskie sieci handlowe.
Przedsiębiorstwa powinny przede wszystkim:
– dokładnie sprawdzić, jakie systemy i urządzenia są podłączone do ich infrastruktury;
– regularnie aktualizować oprogramowanie i systemy sterowania;
– możliwie szybko usuwać znane luki w zabezpieczeniach;
– kontrolować poziom bezpieczeństwa produktów dostarczanych przez zewnętrznych producentów;
– wymagać od dostawców informacji o aktualizacjach i sposobach reagowania na wykryte podatności.
Nkom podkreśla, że działania zapobiegawcze należy podejmować już teraz, niezależnie od tego, kiedy nowe przepisy zaczną obowiązywać w Norwegii.
Sztuczna inteligencja zwiększa możliwości cyberprzestępców
Dodatkowym wyzwaniem jest szybki rozwój sztucznej inteligencji. Coraz bardziej zaawansowane modele AI mogą pomagać specjalistom w wykrywaniu luk w zabezpieczeniach, ale te same możliwości mogą zostać wykorzystane przez cyberprzestępców.
W praktyce oznacza to, że podatności w systemach informatycznych mogą być identyfikowane szybciej, a następnie wykorzystywane na większą skalę i w krótszym czasie.
To zmienia charakter zagrożeń, z którymi muszą mierzyć się zarówno instytucje publiczne, jak i prywatne przedsiębiorstwa. Bezpieczeństwo cyfrowe nie może być traktowane jako jednorazowe działanie podczas instalacji urządzenia. Powinno być zapewniane przez cały okres jego użytkowania.
Urządzenia podłączone do internetu mogą stanowić słaby punkt przedsiębiorstwa
Nkom zwraca szczególną uwagę na ryzyko związane z urządzeniami IoT (Internet of Things), czyli sprzętem wyposażonym w funkcje komunikacji internetowej.
Do tej kategorii należą między innymi inteligentne systemy chłodnicze, czujniki temperatury, urządzenia monitorujące oraz automatyczne systemy zarządzania infrastrukturą sklepów.
Choć takie rozwiązania ułatwiają codzienną pracę i pozwalają lepiej kontrolować procesy, mogą również stać się punktem wejścia dla cyberprzestępców.
Espen Slette apeluje, aby przedsiębiorstwa już teraz zadawały swoim dostawcom konkretne pytania dotyczące aktualizacji oprogramowania, zarządzania lukami bezpieczeństwa oraz dostępnego wsparcia technicznego.
Nie należy przy tym czekać na wejście w życie nowych przepisów. Odpowiedzialność za bezpieczeństwo cyfrowe spoczywa również na producentach, dostawcach i użytkownikach urządzeń.
Cyber Resilience Act – czym jest nowe europejskie rozporządzenie?
Cyber Resilience Act (CRA) to rozporządzenie Parlamentu Europejskiego i Rady (UE) 2024/2847, które wprowadza horyzontalne wymagania dotyczące cyberbezpieczeństwa produktów zawierających elementy cyfrowe.
Jego głównym celem jest zapewnienie, aby zarówno sprzęt komputerowy, jak i oprogramowanie spełniały podstawowe standardy bezpieczeństwa przez cały cykl życia produktu.
Przepisy obejmują między innymi:
– projektowanie i rozwój produktów z uwzględnieniem bezpieczeństwa cyfrowego;
– wymagania dotyczące produkcji;
– wykrywanie i usuwanie podatności;
– dokumentację techniczną;
– ocenę zgodności produktów z wymaganiami;
– oznakowanie CE.
Oznacza to, że producenci będą musieli uwzględniać cyberbezpieczeństwo już na etapie projektowania urządzeń, a nie dopiero wtedy, gdy pojawią się problemy.
Kiedy Cyber Resilience Act zacznie obowiązywać?
Rozporządzenie CRA weszło w życie na terenie Unii Europejskiej 10 grudnia 2024 roku. Większość jego wymagań zacznie obowiązywać od 11 grudnia 2027 roku.
Niektóre przepisy mają jednak wcześniejsze terminy wdrożenia:
– 11 czerwca 2026 roku – zaczęły obowiązywać przepisy rozdziału IV dotyczące jednostek oceniających zgodność;
– 11 września 2026 roku – zaczęły obowiązywać obowiązki producentów w zakresie zgłaszania określonych podatności i incydentów, wynikające z art. 14.
Warto podkreślić, że terminy te dotyczą stosowania rozporządzenia w Unii Europejskiej.
Jak wygląda sytuacja w Norwegii?
W przypadku Norwegii rozporządzenie zostało uznane za istotne z punktu widzenia Europejskiego Obszaru Gospodarczego (EOG) i jest przedmiotem oceny państw EOG/EFTA.
Norweski rząd zapowiedział, że Nkom otrzyma odpowiedzialność za nadzór nad przestrzeganiem przepisów CRA w Norwegii.
Nowe wymagania będą dotyczyć również norweskich producentów, którzy wprowadzają swoje produkty na rynek europejski. Nkom przygotowuje się obecnie do wdrożenia rozporządzenia do norweskiego prawa oraz objęcia roli organu nadzorczego.
Ataki na systemy chłodnicze pokazują, że cyberbezpieczeństwo przestało być problemem ograniczonym do komputerów i danych osobowych. Dziś przejęcie kontroli nad jednym urządzeniem podłączonym do internetu może doprowadzić do strat finansowych, zmarnowania żywności i zakłócenia funkcjonowania całych przedsiębiorstw. Dla Norwegii to ważny sygnał, że przygotowania do nowych wymagań bezpieczeństwa powinny rozpocząć się jeszcze przed formalnym wdrożeniem przepisów.
Mini lekcja języka norweskiego – cyberbezpieczeństwo i technologia:
1. Et angrep – atak
🇳🇴 Butikken ble utsatt for et dataangrep.
🇵🇱 Sklep padł ofiarą cyberataku.
2. En sikkerhet – bezpieczeństwo, zabezpieczenie
🇳🇴 Sikkerheten må forbedres.
🇵🇱 Bezpieczeństwo musi zostać poprawione.
3. En sårbarhet – podatność, luka w zabezpieczeniach
🇳🇴 Selskapet må lukke kjente sårbarheter.
🇵🇱 Firma musi usunąć znane luki w zabezpieczeniach.
4. En oppdatering – aktualizacja
🇳🇴 Systemene trenger regelmessige oppdateringer.
🇵🇱 Systemy wymagają regularnych aktualizacji.
5. En leverandør – dostawca
🇳🇴 Bedriften må kontakte leverandøren.
🇵🇱 Firma musi skontaktować się z dostawcą.
6. Å beskytte – chronić, zabezpieczać
🇳🇴 Vi må beskytte systemene våre mot dataangrep.
🇵🇱 Musimy chronić nasze systemy przed cyberatakami.
Źródło: Nkom, Zdjęcie: Wojtek Sobieski
Przeczytaj również: Jak przygotować się na kryzys i wojnę? Norweskie władze wskazują priorytety
Założyciel i redaktor naczelny Radia Wataha oraz portalu Wataha.no. Od blisko 20 lat mieszka w Norwegii, gdzie aktywnie działa na rzecz Polonii, łącząc ludzi, instytucje i rzetelne informacje w jednym miejscu.
Steve Joobs (Łukasz Pawłowicz) – Twórca medium, które od 2017 roku bez wsparcia dotacji informuje, pomaga i integruje Polaków w Norwegii – od spraw urzędowych i prawa pracy, po życie codzienne i wydarzenia społeczne.
Znany z bezpośredniego stylu i podejścia „bez ściemy” – stawia na konkret, wiarygodne źródła i realną pomoc. Radio Wataha i Wataha.no to dla niego nie projekt, tylko misja i odpowiedzialność wobec ludzi.
Na co dzień rozwija radio, prowadzi audycje i wywiady oraz tworzy treści, które mają sens i wartość dla Polaków mieszkających za granicą.
